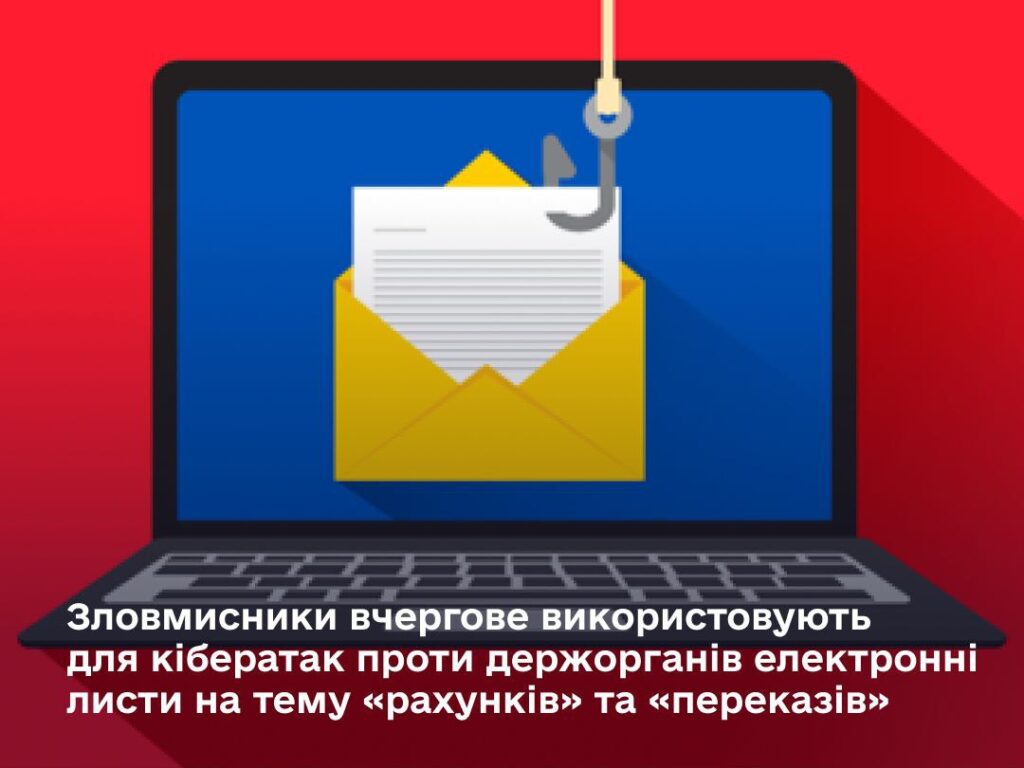
Зловмисники використовують для кібератак проти держорганів електронні листи на тему “рахунків” та “переказів”, – Держспецзв’язку
 Слідкуйте за «Новини Полтавщини» в Google
Урядова команда реагування на комп’ютерні надзвичайні події України CERT-UA виявила та дослідила факт розповсюдження хакерським угрупуванням UAC-0057 електронних листів із використанням скомпрометованих облікових записів з темою, що стосується рахунків та переказів.
Про це повідомив у Держспецзв’язку.
Зловмисники розповсюджують XLS-документи «PerekazF17304072023.xls» та «Rahunok05072023.xls». Вони містять макрос, який здійснює запуск шкідливої програми PicassoLoader. На момент дослідження PicassoLoader забезпечував завантаження, дешифрування та запуск шкідливої програми njRAT.
Як зазначають фахівці CERT-UA, якщо на комп’ютері застосовуються продукти Avast, FireEye, Fortinet, то шкідливу програму запущено не буде.
Урядова команда реагування на комп’ютерні надзвичайні події України CERT-UA закликає відповідальних співробітників організацій не ігнорувати повідомлень про виявлення ознак аномальної активності та вживати невідкладних заходів зі зменшення «поверхні» атаки.
фото: Держспецзв’язку.
[wp_show_posts id=”1014712″]
матеріал підготував/ла: Дмитро Кравченко